CONTENIDO
- 1. Asunto en el que se cuestionó la existencia de una infracción de la Ley de Protección de Datos Personales

- 2. Pronunciamiento del tribunal sobre la Ley de Protección de Datos Personales
- - Carácter efectivo del consentimiento para la recogida y el uso de datos personales
- - Determinación de si los datos constituían información seudonimizada o anónima
- - Discrepancia entre la finalidad de recogida y la finalidad de uso efectivo
- - Incumplimiento de la obligación de eliminar los datos personales
- - Necesidad de un consentimiento separado para el tratamiento de información sensible
- 3. Relevancia de la sentencia relativa a la Ley de Protección de Datos Personales
- - Estrategia de Daeryun en asuntos relacionados con vulneraciones de datos personales

1. Asunto en el que se cuestionó la existencia de una infracción de la Ley de Protección de Datos Personales
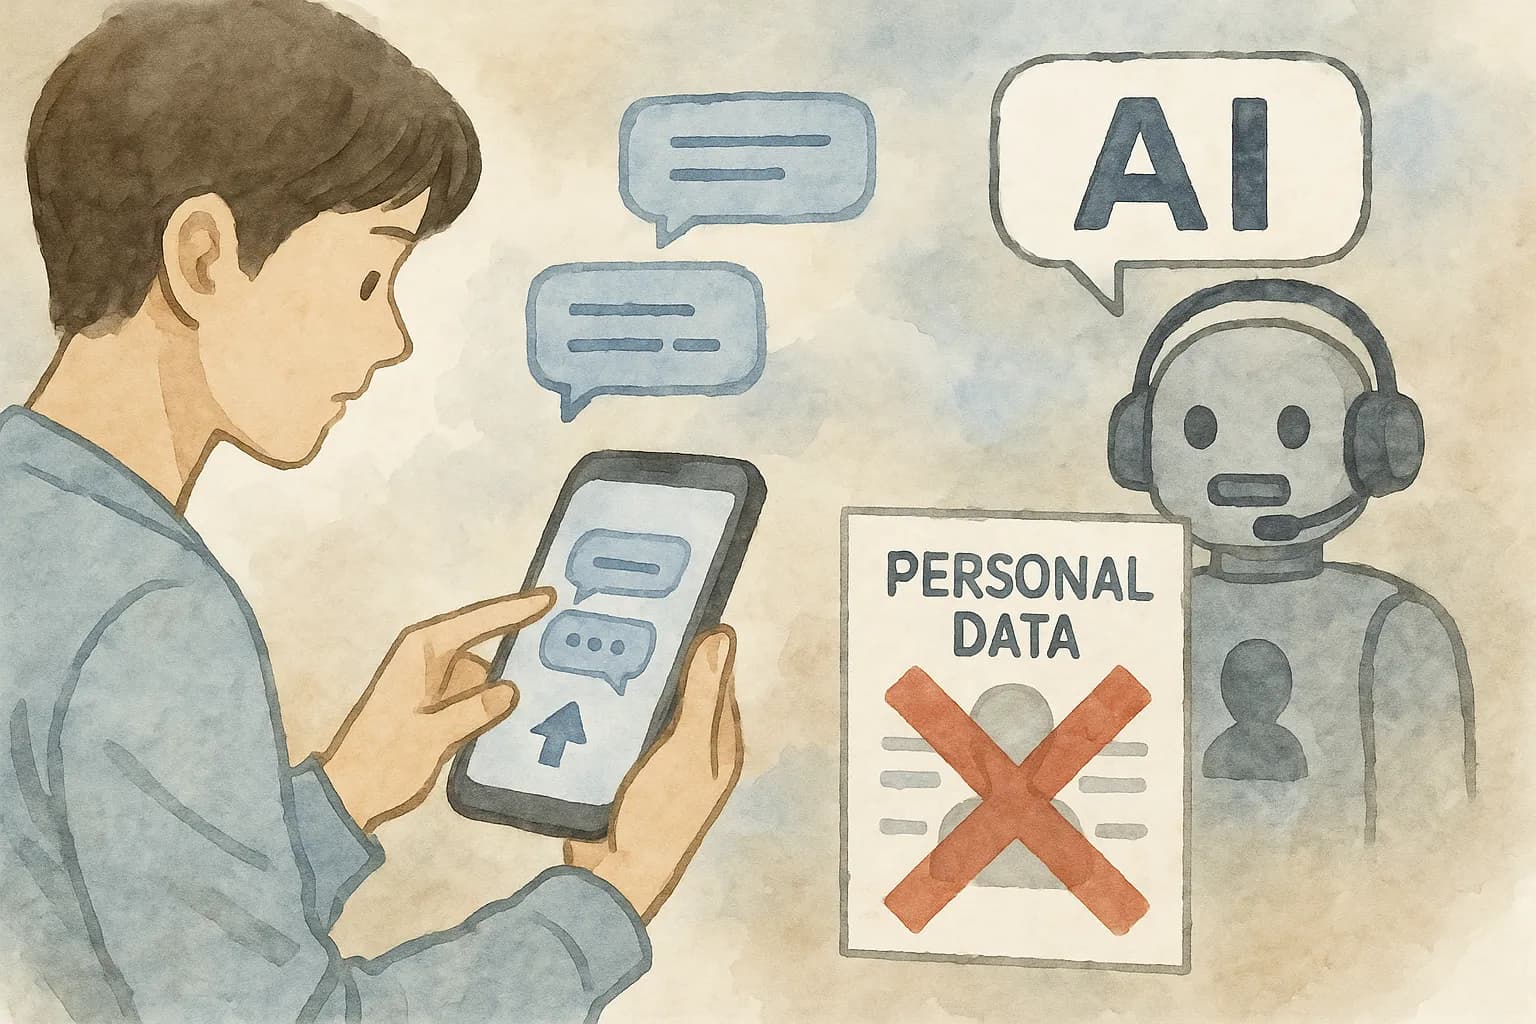
Se trataba de un asunto cuya cuestión principal era determinar si se había infringido la Ley de Protección de Datos Personales.
La empresa demandada gestionaba una aplicación para analizar relaciones sentimentales y recogía conversaciones de KakaoTalk entre el usuario y la otra persona mediante la carga directa de dichos mensajes por parte del usuario.
Posteriormente, durante el desarrollo de otro servicio de chatbot de IA ofrecido por la misma empresa, la demandada trasladó parte de los datos personales y de los mensajes almacenados en la base de datos de la aplicación existente a una base de datos de entrenamiento separada, los utilizó para entrenar el modelo y lanzó un servicio de chatbot de IA basado en ellos.
Sin embargo, las personas afectadas reclamaron una indemnización por daños y perjuicios al cuestionarse la discrepancia entre la finalidad del tratamiento comunicada en la fase de recogida de los datos personales y la finalidad para la que estos se utilizaron realmente, el carácter efectivo del consentimiento para su tratamiento y el cumplimiento de los requisitos aplicables a los datos seudonimizados o anónimos.
2. Pronunciamiento del tribunal sobre la Ley de Protección de Datos Personales
En relación con este asunto, el tribunal se pronunció en los siguientes términos.
 Carácter efectivo del consentimiento para la recogida y el uso de datos personales
El tribunal consideró que un procedimiento de consentimiento meramente formal y genérico no permitía considerar cumplida la obligación de obtener un consentimiento efectivo exigida por la Ley de Protección de Datos Personales.
Según el tribunal, el mero hecho de haber obtenido el consentimiento mediante una casilla con el texto «Acepto los términos y condiciones y la política de privacidad» y de haber facilitado mediante un enlace el acceso a dicha política no bastaba para considerar que el usuario conocía claramente y había consentido la forma en que se utilizarían sus datos personales.
De este modo, estableció el criterio de que el contenido y el alcance del consentimiento deben comunicarse de manera claramente diferenciada y explicarse de una forma que permita al usuario comprenderlos suficientemente.
Determinación de si los datos constituían información seudonimizada o anónima
El tribunal consideró que los datos utilizados por la empresa demandada durante el entrenamiento de la IA no se ajustaban a los criterios aplicables a la información anónima o seudonimizada establecidos en la Ley de Protección de Datos Personales.
Los mensajes contenían no solo datos identificativos individuales, como nombres, números de contacto, direcciones, contraseñas y números de cuenta, sino también contenidos que permitían inferir relaciones sociales y circunstancias personales. Por ello, estimó que existía un riesgo considerable de identificar a una persona concreta si se combinaban dichos datos con información adicional.
Asimismo, consideró que la medida consistente en cifrar solo parte de la información y almacenar una parte sustancial sin desidentificarla no cumplía los criterios de seudonimización exigidos por el artículo 28-2 de la Ley de Protección de Datos Personales.
Discrepancia entre la finalidad de recogida y la finalidad de uso efectivo
El tribunal consideró que las funciones, la finalidad, la naturaleza y el entorno de uso de la aplicación existente eran esencialmente distintos de los del servicio de chatbot de IA, por lo que utilizar los datos para el entrenamiento sin consentimiento constituía un uso que excedía el alcance de la finalidad de recogida previsto en los artículos 15 y 18 de la Ley de Protección de Datos Personales.
Asimismo, estimó que el mero hecho de que la política de privacidad mencionara el «desarrollo de nuevos servicios» no permitía considerar que el interesado hubiera previsto o consentido el entrenamiento de un algoritmo de IA.
Incumplimiento de la obligación de eliminar los datos personales
El tribunal también consideró acreditada la infracción derivada de que la empresa demandada no hubiera cumplido su obligación legal de almacenar por separado o eliminar los datos personales de los usuarios inactivos durante periodos prolongados y de quienes habían cancelado su cuenta.
Estimó que dicha conducta infringía los artículos 21 y 39-6 de la Ley de Protección de Datos Personales.
Necesidad de un consentimiento separado para el tratamiento de información sensible
Los mensajes contenían información sobre la salud, la vida sexual, las ideas y las convicciones, que constituye información sensible conforme al artículo 23, apartado 1, de la Ley de Protección de Datos Personales. Pese a ello, no se había obtenido un consentimiento expreso separado, por lo que el tribunal consideró acreditada la infracción de la normativa relativa a la información sensible.
En consecuencia, el tribunal clasificó a las personas afectadas en grupos según se hubieran filtrado datos personales, información sensible o ambos tipos de información y, atendiendo al riesgo del daño y al grado de vulneración, reconoció indemnizaciones por daño moral diferenciadas de 100.000, 300.000 y 400.000 wones surcoreanos, respectivamente.
3. Relevancia de la sentencia relativa a la Ley de Protección de Datos Personales
Esta sentencia constituye un precedente que aclara que para utilizar en el desarrollo y entrenamiento independiente de una IA los datos personales recogidos mediante un servicio existente debe obtenerse previamente el consentimiento inequívoco del interesado.
En particular, estableció que, aunque se alegue una finalidad de investigación científica para utilizar datos seudonimizados sin consentimiento, la seudonimización debe alcanzar un nivel que permita considerar que el flujo de los datos personales está controlado mediante medidas técnicas y organizativas y que se ha eliminado el riesgo de identificación.
Asimismo, confirmó que ni siquiera las empresas de IA basadas en datos pueden efectuar usos adicionales de estos que excedan el ámbito previsible en el momento de su recogida y que el alcance del tratamiento debe diseñarse desde las fases iniciales del desarrollo del servicio de forma que cumpla los requisitos legales.
Estrategia de Daeryun en asuntos relacionados con vulneraciones de datos personales
Daeryun Sociedad de Abogados presta los siguientes servicios a empresas que gestionan plataformas y servicios de IA.
En primer lugar, ofrece modelos de cumplimiento normativo para revisar previamente la observancia de la Ley de Protección de Datos Personales durante las fases de planificación y desarrollo inicial del servicio.
En segundo lugar, estructura los procedimientos de información y consentimiento relativos a la finalidad de la recogida y el uso de los datos personales, su plazo de conservación y el alcance de su utilización, atendiendo a la capacidad de comprensión del usuario.
En tercer lugar, presta asistencia para responder a las investigaciones de organismos supervisores, como la Comisión de Protección de Datos Personales de la República de Corea y la Comisión de Comunicaciones de Corea, y para elaborar medidas de mejora durante la prestación del servicio.
En cuarto lugar, en caso de filtración o vulneración de datos personales, diseña conjuntamente la respuesta penal, incluida la presentación de denuncias, la asistencia durante la investigación y las estrategias de defensa orientadas al archivo por falta de indicios suficientes o a la atenuación de la pena, y la respuesta civil, incluidas las estrategias de defensa frente a reclamaciones de indemnización por daños y perjuicios.
En quinto lugar, ofrece un sistema de prevención de riesgos que incluye formación para el personal de empresas e instituciones, gestión de vulnerabilidades y análisis y obtención de pruebas mediante análisis forense digital cuando se producen infracciones de la Ley de Protección de Datos Personales.
Si necesita asesoramiento jurídico relacionado con la Ley de Protección de Datos Personales, puede solicitar una 🔗cita de asesoramiento jurídico con un abogado especializado en Derecho de empresa.