CONTENTS
- 1. Affaire portant sur une éventuelle violation de la Loi sur la protection des données personnelles

- 2. Appréciation du tribunal concernant la Loi sur la protection des données personnelles
- - Caractère effectif du consentement à la collecte et à l’utilisation des données personnelles
- - Qualification en tant que données pseudonymisées ou anonymes
- - Divergence entre la finalité de la collecte et celle de l’utilisation effective
- - Violation de l’obligation de détruire les données personnelles
- - Nécessité d’un consentement distinct pour le traitement des données sensibles
- 3. Portée du jugement relatif à la Loi sur la protection des données personnelles
- - Stratégie de Daeryun dans les affaires d’atteinte aux données personnelles

1. Affaire portant sur une éventuelle violation de la Loi sur la protection des données personnelles
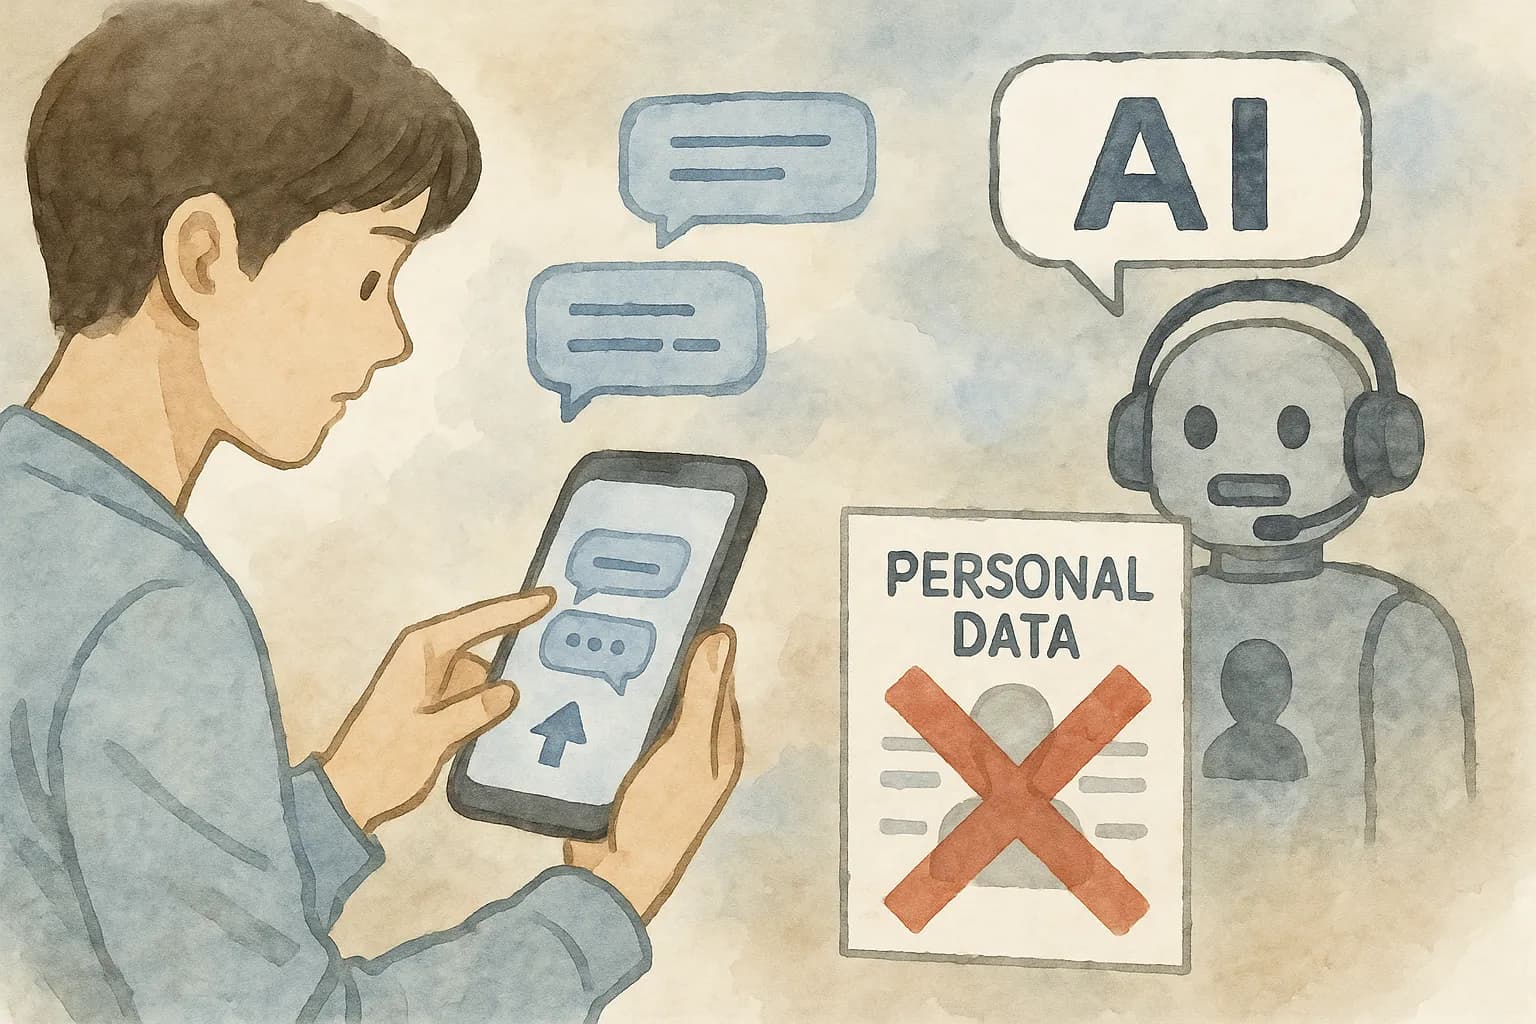
La question centrale de cette affaire était celle d’une éventuelle violation de la Loi sur la protection des données personnelles.
L’entreprise défenderesse exploitait une application d’analyse des relations amoureuses et recueillait des phrases issues de conversations KakaoTalk entre l’utilisateur et une autre personne, que l’utilisateur téléversait directement.
Par la suite, dans le cadre du développement d’un autre service de chatbot fondé sur l’IA proposé par la même entreprise, la défenderesse a transféré des données personnelles et une partie des conversations conservées dans la base de données du service d’application existant vers une base de données d’apprentissage distincte, les a utilisées pour entraîner le modèle, puis a lancé le service de chatbot fondé sur l’IA.
Cependant, les victimes ont demandé des dommages-intérêts, invoquant notamment la divergence entre la finalité du traitement annoncée lors de la collecte et la finalité réelle de l’utilisation, le caractère effectif du consentement au traitement des données personnelles ainsi que le respect des conditions applicables aux données pseudonymisées ou anonymes.
2. Appréciation du tribunal concernant la Loi sur la protection des données personnelles
Dans cette affaire, le tribunal a statué comme suit.
 Caractère effectif du consentement à la collecte et à l’utilisation des données personnelles
Le tribunal a jugé qu’une procédure de consentement purement formelle et générale ne permettait pas, à elle seule, de satisfaire à l’obligation de recueillir un consentement effectif imposée par la Loi sur la protection des données personnelles.
Selon lui, le simple fait d’avoir recueilli le consentement au moyen d’une case à cocher indiquant « J’accepte les conditions générales et la politique de traitement des données personnelles », puis d’avoir fourni un lien permettant de consulter cette politique, ne suffisait pas pour considérer que l’utilisateur avait clairement compris et accepté la manière dont ses données personnelles seraient utilisées.
Le tribunal a ainsi établi que le contenu et la portée du consentement devaient être clairement distingués et communiqués, et faire l’objet d’explications présentées de manière à permettre à l’utilisateur de les comprendre pleinement.
Qualification en tant que données pseudonymisées ou anonymes
Le tribunal a jugé que les données utilisées par l’entreprise défenderesse pour l’apprentissage de l’IA ne répondaient pas aux critères des données anonymes ou pseudonymisées prévus par la Loi sur la protection des données personnelles.
Les conversations contenaient non seulement des éléments d’identification individuels tels que des noms, coordonnées, adresses, mots de passe et numéros de compte bancaire, mais aussi des informations permettant de déduire les relations sociales et la situation personnelle des intéressés. Le tribunal a donc estimé qu’il existait un risque important d’identifier une personne déterminée en combinant ces données avec des informations supplémentaires.
Il a également considéré que le fait de chiffrer uniquement certaines informations tout en conservant une part substantielle des données sans les désidentifier ne satisfaisait pas aux critères de pseudonymisation exigés par l’article 28-2 de la Loi sur la protection des données personnelles.
Divergence entre la finalité de la collecte et celle de l’utilisation effective
Le tribunal a estimé que les finalités, la nature, les fonctions et l’environnement d’utilisation du service d’application existant différaient fondamentalement de ceux du service de chatbot fondé sur l’IA. L’utilisation des données à des fins d’apprentissage sans consentement excédait donc la finalité de leur collecte au sens des articles 15 et 18 de la Loi sur la protection des données personnelles.
Il a jugé que la seule mention du « développement de nouveaux services » dans la politique de traitement des données personnelles ne permettait pas de considérer que la personne concernée avait prévu ou accepté l’utilisation de ses données pour l’apprentissage d’un algorithme d’IA.
Violation de l’obligation de détruire les données personnelles
Le tribunal a également constaté une violation tenant au non-respect, par la défenderesse, de son obligation légale de conserver séparément ou de détruire les données personnelles des utilisateurs inactifs depuis une longue période et de ceux ayant résilié leur compte.
Il a jugé que ces faits constituaient une violation des articles 21 et 39-6 de la Loi sur la protection des données personnelles.
Nécessité d’un consentement distinct pour le traitement des données sensibles
Les conversations contenaient des données relatives à la santé, à la vie sexuelle, aux opinions et aux convictions, qui constituent des données sensibles au sens de l’article 23, paragraphe 1, de la Loi sur la protection des données personnelles. Constatant qu’aucun consentement explicite distinct n’avait été recueilli, le tribunal a retenu une violation des dispositions applicables aux données sensibles.
En conséquence, le tribunal a réparti les victimes en différents groupes selon le risque de préjudice et la gravité de l’atteinte, en distinguant la divulgation de données personnelles, celle de données sensibles et celle de ces deux catégories, puis a accordé respectivement 100 000, 300 000 et 400 000 wons sud-coréens au titre de l’indemnisation du préjudice moral.
3. Portée du jugement relatif à la Loi sur la protection des données personnelles
Ce jugement a clairement établi que l’utilisation, pour le développement et l’apprentissage distincts d’une IA, de données personnelles recueillies dans le cadre d’un service existant nécessitait le consentement préalable et explicite de la personne concernée.
Il a notamment indiqué que même lorsque l’utilisation sans consentement de données pseudonymisées est invoquée à des fins de recherche scientifique, la pseudonymisation doit atteindre un niveau permettant de considérer que les flux de données personnelles sont contrôlés sur les plans technique et organisationnel et que le risque d’identification a été éliminé.
Le jugement a également confirmé que même une entreprise d’IA fondée sur les données ne peut pas utiliser celles-ci à des fins supplémentaires excédant ce qui était prévisible au moment de la collecte des données personnelles, et que le périmètre du traitement doit être conçu dès la phase initiale du développement du service de manière à respecter les exigences légales.
Stratégie de Daeryun dans les affaires d’atteinte aux données personnelles
Le Cabinet d'avocats Daeryun propose aux entreprises exploitant des plateformes et aux prestataires de services d’IA les services d’accompagnement suivants.
Premièrement, il propose une modélisation de la conformité permettant de vérifier en amont le respect de la Loi sur la protection des données personnelles dès les phases de conception et de développement initial du service.
Deuxièmement, il présente les procédures d’information et de consentement relatives aux finalités de la collecte et de l’utilisation des données personnelles, à leur durée de conservation et à l’étendue de leur utilisation, en tenant compte de leur intelligibilité pour les utilisateurs.
Troisièmement, pendant l’exploitation du service, il apporte son concours dans le cadre des enquêtes menées par les autorités de contrôle, notamment la Commission de protection des données personnelles de la République de Corée et la Commission coréenne des communications, ainsi que pour l’élaboration de mesures correctives.
Quatrièmement, en cas de fuite ou d’atteinte aux données personnelles, il coordonne la réponse pénale, comprenant le dépôt d’une plainte, l’assistance pendant l’enquête et l’élaboration d’une stratégie visant un classement pour absence de charges suffisantes ou une atténuation de la peine, avec la réponse civile, comprenant la défense contre une demande de dommages-intérêts.
Cinquièmement, il propose un dispositif comprenant la formation des salariés et dirigeants de l’entreprise ou de l’institution, la gestion des vulnérabilités ainsi que, en cas de violation de la Loi sur la protection des données personnelles, l’analyse et la collecte de preuves au moyen d’une analyse forensique numérique afin d’assurer la prévention des risques.
Pour toute question juridique relative à la Loi sur la protection des données personnelles, vous pouvez effectuer une 🔗prise de rendez-vous pour une consultation juridique avec un avocat en droit des affaires.